
29 October 2026
ปัจจุบันคำถามสำคัญสำหรับองค์กรอาจไม่ใช่เพียงว่าจะนำ Artificial Intelligence (AI) มาใช้อย่างไร แต่เป็นเรื่องที่ว่า เมื่อ AI เข้ามามีบทบาทในกระบวนการทำงาน การดำเนินธุรกิจ และการตัดสินใจขององค์กรมากขึ้น ระบบการบริหารความเสี่ยง การควบคุมภายใน และการตรวจสอบขององค์กรสามารถปรับตัวตามได้ทันหรือไม่
ในช่วงที่ผ่านมา เราเริ่มเห็นองค์กรนำ AI มาใช้ในลักษณะที่แตกต่างกัน บางแห่งใช้ AI เพื่อช่วยพนักงานทำงานให้รวดเร็วขึ้น บางแห่งนำ AI เข้าไปเป็นส่วนหนึ่งของกระบวนการผลิต การให้บริการ หรือการตัดสินใจทางธุรกิจ ขณะที่บางแห่งเริ่มนำ AI Agents มาใช้ดำเนินงานบางอย่าง
การเปลี่ยนแปลงเหล่านี้สร้างโอกาสให้ธุรกิจอย่างมาก ทั้งด้านประสิทธิภาพ การลดต้นทุน การยกระดับคุณภาพ และการสร้างผลิตภัณฑ์หรือบริการใหม่ ๆ แต่ในเวลาเดียวกันก็ทำให้รูปแบบของความเสี่ยงเปลี่ยนแปลงไปด้วย โดยเฉพาะเมื่อ AI ไม่ได้เป็นเพียงเครื่องมือช่วยมนุษย์ แต่เริ่มมีบทบาทในการตัดสินใจและดำเนินงานจริง
จากประสบการณ์ในการทำหน้าที่กรรมการตรวจสอบในองค์กรต่างๆ ผมมองว่าการเปลี่ยนแปลงดังกล่าวทำให้หน่วยงานตรวจสอบภายใน (Internal Audit หรือ IA) ต้องปรับตัวในสองด้านพร้อมกัน คือ การนำ AI มาใช้เพื่อยกระดับความสามารถในการตรวจสอบ และการพัฒนาความสามารถในการตรวจสอบ AI ที่องค์กรนำมาใช้
ขณะเดียวกัน กรรมการตรวจสอบก็จำเป็นต้องปรับความคาดหวังและวิธีการสนับสนุน Internal Audit เพื่อให้มั่นใจว่าระบบการตรวจสอบยังสามารถรองรับความเสี่ยงที่เปลี่ยนแปลงไปได้อย่างเหมาะสม
การนำ AI มาใช้ในองค์กรมีหลายรูปแบบ และความเสี่ยงก็แตกต่างกัน
ก่อนจะพิจารณาว่างานตรวจสอบภายในควรเปลี่ยนไปอย่างไร จำเป็นต้องเข้าใจก่อนว่าแต่ละองค์กรมีการนำ AI มาใช้แตกต่างกัน และแม้แต่ภายในองค์กรเดียวกัน หน่วยงานต่าง ๆ ก็อาจใช้ AI ในลักษณะที่ไม่เหมือนกัน หากแบ่งอย่างง่าย สามารถมองการนำ AI มาใช้ในองค์กรได้เป็นสามลักษณะ
1. AI-Assisted Work หรือการใช้ AI เพื่อช่วยเพิ่มประสิทธิภาพการทำงานทั่วไป เช่น การจัดทำเอกสาร สรุปรายงานการประชุม วิเคราะห์ข้อมูล หรือเตรียมงานนำเสนอ ซึ่งช่วยลดเวลาของงานประจำ ทำให้พนักงานสามารถนำเวลาไปใช้กับงานที่สร้างคุณค่าได้มากขึ้น
อย่างไรก็ตาม การใช้งานลักษณะนี้ก็มีความเสี่ยง เช่น ความถูกต้องของข้อมูลที่ AI สร้างขึ้น การนำข้อมูลภายในองค์กรไปใช้กับระบบ AI ภายนอก รวมถึงการที่พนักงานนำเครื่องมือ AI มาใช้เองโดยไม่มีการกำกับดูแลที่เหมาะสม
2. AI-Embedded Processes หรือการนำ AI เข้าไปเป็นส่วนหนึ่งของกระบวนการทำงานและยกระดับการนำเสนอสินค้าและบริการขององค์กร เช่น การใช้ AI วิเคราะห์พฤติกรรมลูกค้า พยากรณ์ความต้องการ ช่วยกระบวนการผลิต หรือเพิ่มความสามารถใหม่ให้กับสินค้าและบริการเดิม
ในกรณีนี้ AI ไม่ได้เป็นเพียงเครื่องมือช่วยให้พนักงานทำงานเร็วขึ้น แต่เริ่มมีผลโดยตรงต่อวิธีดำเนินธุรกิจ คุณภาพของการตัดสินใจ และคุณค่าที่องค์กรส่งมอบให้ลูกค้า
ขณะเดียวกัน ความเสี่ยงก็เปลี่ยนไปด้วย หากระบบ AI วิเคราะห์ผิดพลาด ใช้ข้อมูลที่ไม่มีคุณภาพ หรือมีอคติในการประมวลผล อาจส่งผลกระทบต่อการดำเนินงาน ลูกค้า หรือผลประกอบการขององค์กรโดยตรง
3. AI-Driven หรือ Agentic Operations ซึ่ง AI สามารถดำเนินงานบางอย่างได้ด้วยตัวเอง ภายใต้เป้าหมายและขอบเขตอำนาจที่ได้รับมอบหมาย เช่น การประสานงานระหว่างระบบ การดำเนินกระบวนการหลายขั้นตอน หรือการตัดสินใจและลงมือทำบางเรื่องโดยไม่จำเป็นต้องรอให้มนุษย์สั่งการในทุกขั้นตอน
การใช้ AI ลักษณะนี้อาจนำไปสู่การเปลี่ยนแปลงวิธีการทำงานอย่างมีนัยสำคัญ แต่ก็ทำให้เกิดคำถามใหม่เกี่ยวกับการกำกับดูแล เช่น AI ได้รับอำนาจในการดำเนินการมากน้อยเพียงใด ใครเป็นผู้รับผิดชอบต่อผลของการกระทำ และองค์กรสามารถติดตาม ตรวจสอบ หรือหยุดการทำงานของ AI ได้อย่างไรเมื่อเกิดข้อผิดพลาด
ทั้งสามลักษณะนี้ไม่จำเป็นต้องเกิดขึ้นตามลำดับ และไม่ได้หมายความว่าองค์กรทุกแห่งจะต้องพัฒนาไปจนถึง Agentic AI องค์กรเดียวกันอาจมีการใช้งานทั้งสามลักษณะพร้อมกัน ขึ้นอยู่กับความเหมาะสมของแต่ละกระบวนการ
ในมุมของกรรมการตรวจสอบ สิ่งสำคัญจึงไม่ใช่เพียงการรับทราบว่าองค์กรนำ AI มาใช้มากน้อยเพียงใด แต่ต้องเข้าใจว่า AI ถูกนำไปใช้ในส่วนใดของธุรกิจ มีผลต่อการทำงานและการตัดสินใจอย่างไร และสร้างความเสี่ยงอะไรขึ้นมาบ้าง ที่สำคัญ AI ไม่ได้เพียงสร้างความเสี่ยงประเภทใหม่ แต่ยังอาจเปลี่ยนลักษณะของความเสี่ยงเดิมที่องค์กรต้องบริหารจัดการอยู่แล้ว ไม่ว่าจะเป็น Operational Risk, Cybersecurity Risk, Fraud Risk หรือ Financial Reporting Risk
ตัวอย่างเช่น AI อาจถูกนำมาใช้เพื่อเพิ่มประสิทธิภาพของกระบวนการควบคุม แต่ในอีกด้านหนึ่งก็อาจถูกใช้เพื่อสร้างเอกสารปลอม เป็นต้น ความท้าทายสำคัญจึงอยู่ที่ว่า องค์กรอาจนำ AI มาใช้และเปลี่ยนกระบวนการดำเนินงานไปแล้ว แต่ระบบควบคุมภายใน การบริหารความเสี่ยง และการตรวจสอบอาจยังปรับตัวตามไม่ทัน
อย่างไรก็ตาม การกำกับดูแลไม่ควรมองเฉพาะความเสี่ยงจากการใช้ AI เท่านั้น แต่ต้องตระหนักถึงโอกาสที่องค์กรอาจสูญเสียไปจากการไม่ใช้ AI หรือปรับตัวช้าเกินไปด้วย ซึ่งเป็นประเด็นเชิงกลยุทธ์ที่คณะกรรมการบริษัทโดยรวมจำเป็นต้องพิจารณา
Internal Audit ต้องทำสองเรื่องพร้อมกัน: ใช้ AI ให้เป็น และตรวจ AI ให้ได้
เมื่อองค์กรนำ AI มาใช้ในลักษณะที่แตกต่างกัน และความเสี่ยงมีการเปลี่ยนแปลงตามไปด้วย บทบาทของ Internal Audit ก็จำเป็นต้องปรับตัวเช่นเดียวกัน จากประสบการณ์ที่ได้เห็นการทำงานของหน่วยงานตรวจสอบภายในในหลายองค์กร ผมมองว่าการปรับตัวดังกล่าวมีสองด้านสำคัญ
ด้านแรก คือ Using AI หรือการนำ AI มาเป็นเครื่องมือในการยกระดับการทำงานของ Internal Audit เอง
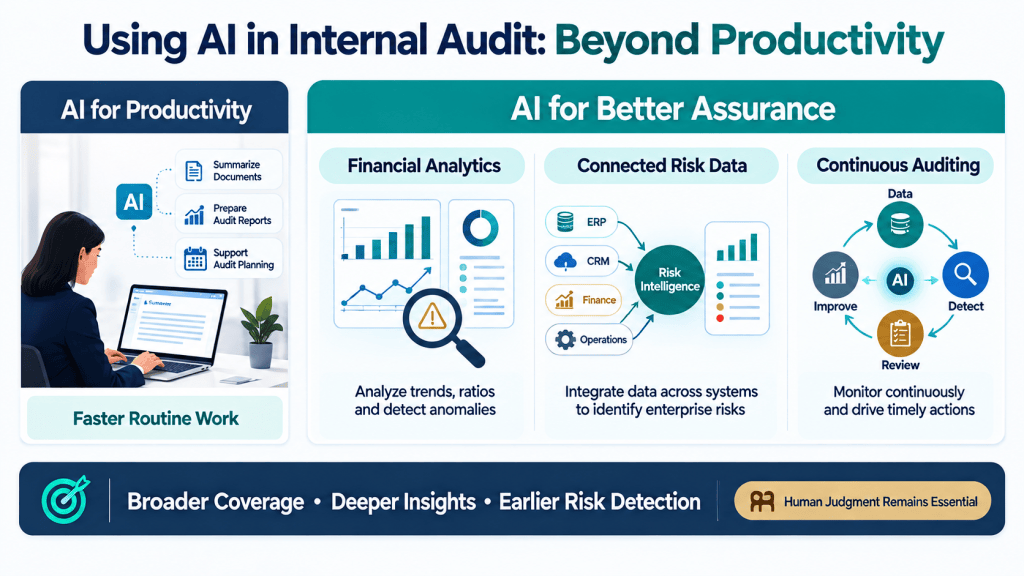
IA สามารถเริ่มจากการใช้ AI ช่วยเพิ่มประสิทธิภาพงานประจำ เช่น การสรุปเอกสาร การจัดทำรายงาน หรือการเตรียมแผนงานตรวจสอบ แต่ที่สำคัญกว่านั้นคือการนำ AI มาเพิ่มความสามารถในการวิเคราะห์ข้อมูล การค้นหาความผิดปกติ และการติดตามความเสี่ยง ซึ่งจะทำให้การตรวจสอบมีคุณภาพและสร้างคุณค่าให้กับองค์กรมากขึ้น
ด้านที่สอง คือ Auditing AI หรือการตรวจสอบการนำ AI มาใช้ภายในองค์กร
เมื่อหน่วยงานต่าง ๆ นำ AI ไปใช้ IA ก็ต้องสามารถประเมินได้ว่าองค์กรมีการกำกับดูแล การบริหารความเสี่ยง และระบบควบคุมที่เหมาะสมหรือไม่ รวมถึงสามารถตรวจสอบผลลัพธ์และพฤติกรรมการทำงานของ AI โดยเฉพาะในกระบวนการที่มีความสำคัญหรือมีผลกระทบสูง
ทั้งสองด้านนี้เป็นเรื่องที่เกี่ยวข้องกัน แต่ไม่ได้หมายความว่าต้องพัฒนาไปพร้อมกันในระดับเดียวกัน สิ่งที่กรรมการตรวจสอบต้องพิจารณาจึงไม่ใช่เพียงว่า IA นำ AI มาใช้มากน้อยแค่ไหน แต่ต้องประเมินด้วยว่า ขีดความสามารถในการตรวจสอบของ IA เพียงพอและเหมาะสมกับความเสี่ยงจาก AI ที่องค์กรกำลังเผชิญอยู่หรือไม่
จาก Audit Plan แบบเดิม สู่การตรวจสอบความเสี่ยง AI ที่เปลี่ยนแปลงตลอดเวลา
สำหรับบทบาทด้าน Auditing AI ผมมองว่ามีประเด็นสำคัญสามเรื่องที่กรรมการตรวจสอบควรคาดหวังจากหน่วยงาน IA
1. การนำ Emerging Risks จาก AI เข้ามาอยู่ใน Audit Universe ขององค์กร
โดยปกติหน่วยงาน IA จะมีการกำหนด Audit Universe และวางแผนตรวจสอบตามระดับความเสี่ยงของธุรกิจอยู่แล้ว แต่เมื่อ AI ถูกนำมาใช้มากขึ้น IA ต้องกลับมาประเมินว่ามีความเสี่ยงใหม่อะไรเกิดขึ้น และความเสี่ยงเดิมขององค์กรเปลี่ยนแปลงไปอย่างไร ความเสี่ยงจาก AI ไม่ได้อยู่โดดๆ แต่มีความเชื่อมโยงกับเรื่องอื่น ๆ เช่น Data Governance, Cybersecurity, Digital Resilience และ Third-Party Risk
การตรวจสอบ AI ไม่ควรเป็นเพียงการเพิ่มหัวข้อ AI Audit เข้าไปในแผนตรวจสอบหนึ่งหัวข้อ แต่ควรเป็นการนำ AI และ Emerging Risks เข้ามาประเมินอย่างเป็นระบบ และเชื่อมโยงกับการวางแผนตรวจสอบระยะหลายปีทั้งนี้ แผนตรวจสอบระยะหลายปีไม่ควรเป็นแผนตายตัว แต่ต้องสามารถทบทวนและปรับเปลี่ยนตามความเสี่ยงและการใช้ AI ขององค์กรที่เปลี่ยนแปลงไป
2. การตรวจสอบ AI Governance และ Internal Controls
IA ควรสามารถให้ความมั่นใจว่าองค์กรมีระบบกำกับดูแล AI ที่เหมาะสม เช่น องค์กรทราบหรือไม่ว่ามี AI ถูกนำไปใช้ในกระบวนการใดบ้าง ใครเป็นผู้อนุมัติการใช้งาน ใครเป็นเจ้าของความเสี่ยง มีการจำกัดสิทธิในการเข้าถึงข้อมูลอย่างไร และมีการควบคุมระบบ AI ที่จัดหาจากผู้ให้บริการภายนอกเพียงพอหรือไม่ นอกจากนี้เรื่องของ Third-Party AI ก็มีความสำคัญมากขึ้น เนื่องจากหลายองค์กรไม่ได้พัฒนาระบบ AI ด้วยตนเองทั้งหมด แต่พึ่งพาแพลตฟอร์มหรือบริการจากภายนอก แม้องค์กรจะไม่ได้เป็นผู้พัฒนาระบบเอง แต่ก็ยังต้องรับผิดชอบต่อความเสี่ยงที่เกิดจากการนำระบบเหล่านั้นมาใช้
3. การตรวจสอบผลลัพธ์และพฤติกรรมการทำงานของ AI
หาก AI เข้าไปมีบทบาทในกระบวนการตัดสินใจที่สำคัญ ก็จำเป็นต้องพิจารณาความแม่นยำ ความเป็นธรรม อคติที่อาจเกิดขึ้น และผลกระทบจากการตัดสินใจของ AI ด้วย โดยเฉพาะในกรณีของ Agentic AI คำถามที่ IA ต้องตรวจสอบอาจขยายไปถึงขอบเขตอำนาจของ AI สิทธิในการเข้าถึงระบบ การบันทึกหลักฐานการดำเนินงาน และความสามารถของมนุษย์ในการกำกับดูแลหรือหยุดการทำงานเมื่อเกิดข้อผิดพลาด ในอนาคตเราอาจเห็นการนำ AI มาใช้เป็นเครื่องมือช่วยตรวจสอบ AI อีกทีหนึ่งมากขึ้น แต่ก็ต้องตระหนักว่า AI ที่นำมาตรวจสอบเองจำเป็นต้องมีการทดสอบความน่าเชื่อถือและระบบควบคุมเช่นเดียวกัน
สำหรับกรรมการตรวจสอบ ความคาดหวังไม่ใช่ให้ IA ทุกคนต้องกลายเป็นผู้เชี่ยวชาญด้าน AI แต่ต้องการให้ IA สามารถระบุความเสี่ยงสำคัญ กำหนดขอบเขตการตรวจสอบที่เหมาะสม และเข้าถึงผู้เชี่ยวชาญที่จำเป็นได้
จากการทำงานให้เร็วขึ้น สู่การตรวจสอบที่ดีขึ้นด้วย AI
นอกจากการตรวจสอบ AI ที่องค์กรนำมาใช้แล้ว อีกด้านหนึ่งที่มีความสำคัญไม่แพ้กันคือการนำ AI มาเป็นเครื่องมือยกระดับความสามารถในการทำงานของ Internal Audit เอง ในระยะแรก IA อาจใช้ AI เพื่อเพิ่ม Productivity เช่น การสรุปข้อมูล การจัดทำรายงาน หรือการเตรียม Audit Program ซึ่งช่วยลดเวลาที่ใช้กับงานประจำ และทำให้ผู้ตรวจสอบมีเวลาไปทำงานที่ต้องใช้การวิเคราะห์และดุลยพินิจมากขึ้น อย่างไรก็ตาม ผมมองว่าคุณค่าที่แท้จริงของ AI ต่องานตรวจสอบภายในไม่ได้อยู่เพียงการทำงานเดิมให้เร็วขึ้น แต่คือการช่วยให้ IA สามารถตรวจสอบได้กว้างขึ้น ลึกขึ้น และมองเห็นความเสี่ยงได้รวดเร็วขึ้น ตัวอย่างเช่น
การนำ AI มาช่วยวิเคราะห์ข้อมูลทางการเงินและงบการเงิน
แทนที่ผู้ตรวจสอบจะต้องเริ่มต้นวิเคราะห์ข้อมูลจำนวนมากด้วยตนเอง สามารถใช้ AI ร่วมกับเครื่องมือวิเคราะห์ข้อมูลเพื่อประเมินความเปลี่ยนแปลงของรายการทางการเงิน วิเคราะห์อัตราส่วน เปรียบเทียบข้อมูลในแต่ละช่วงเวลา และค้นหาความผิดปกติที่ควรได้รับการตรวจสอบเพิ่มเติม นอกจากนี้ยังสามารถนำ AI มาช่วยวิเคราะห์ข้อมูลประกอบงบการเงิน และนำผลการวิเคราะห์มาใช้ระบุความเสี่ยงเบื้องต้น เพื่อสนับสนุนการจัดลำดับความสำคัญของประเด็นตรวจสอบแบบ Risk-Based Audit
อย่างไรก็ตาม ผลการวิเคราะห์เหล่านี้ยังเป็นข้อมูลประกอบการตรวจสอบ ไม่ใช่ข้อสรุปสุดท้าย ผู้ตรวจสอบยังต้องตรวจยืนยันความถูกต้องของข้อมูล ประเมินหลักฐาน และใช้ Professional Judgment ด้วยตนเอง
การนำข้อมูลจากหลายระบบมาเชื่อมโยงกันเพื่อให้เห็นภาพรวมของความเสี่ยง
ในองค์กรขนาดใหญ่ที่มีหลายบริษัทหรือหลายหน่วยธุรกิจ ข้อมูลความเสี่ยงมักกระจายอยู่ตามระบบและหน่วยงานต่าง ๆ ทำให้การมองภาพรวมและติดตามประเด็นสำคัญเป็นเรื่องที่ท้าทาย การใช้ Data Analytics ร่วมกับ AI และระบบ Dashboard สามารถช่วยรวบรวมและเชื่อมโยงข้อมูล วิเคราะห์แนวโน้ม เปรียบเทียบความเสี่ยงระหว่างหน่วยงาน และระบุประเด็นที่ต้องได้รับความสนใจเป็นพิเศษ
Continuous Auditing หรือการตรวจสอบอย่างต่อเนื่อง
ตามรูปแบบเดิม งานตรวจสอบจำนวนมากเป็นการตรวจสอบตามรอบ เช่น ปีละครั้ง หรือเข้าตรวจสอบภายหลังจากที่กระบวนการดำเนินงานผ่านไปแล้ว แต่เมื่อองค์กรมีข้อมูลในรูปแบบดิจิทัลมากขึ้น และสามารถใช้ Data Analytics, Automation รวมถึง AI มาช่วยประมวลผล ก็เปิดโอกาสให้ IA สามารถติดตามข้อมูลและตรวจจับสัญญาณความผิดปกติได้อย่างต่อเนื่องมากขึ้น แทนที่จะรอให้ถึงรอบการตรวจสอบ ระบบอาจสามารถช่วยตรวจจับความผิดปกติในธุรกรรมหรือกระบวนการสำคัญ แล้วส่งสัญญาณให้ผู้ตรวจสอบเข้าไปพิจารณาได้รวดเร็วขึ้น
สิ่งที่สำคัญไม่ใช่เพียงการตรวจพบความผิดปกติ แต่เป็นการเชื่อมโยงตั้งแต่การรวบรวมข้อมูล การวิเคราะห์ความเสี่ยง การดำเนินการตรวจสอบ การติดตามผล และการนำข้อมูลย้อนกลับไปปรับปรุงกระบวนการและระบบควบคุมอย่างต่อเนื่อง ทั้งนี้ Continuous Auditing ไม่ใช่แนวคิดใหม่ และไม่จำเป็นต้องอาศัย AI เสมอไป แต่ AI สามารถช่วยเพิ่มขีดความสามารถของระบบดังกล่าว โดยเฉพาะการวิเคราะห์ข้อมูลที่มีความซับซ้อนหรือมีปริมาณมาก
AC จึงควรอยากเห็นการใช้ AI ในงานตรวจสอบที่สามารถสร้างคุณค่าเพิ่มขึ้นจริง ไม่ใช่พิจารณาเพียงว่าช่วยลดเวลาการทำงานได้เท่าไร แต่ต้องดูด้วยว่าการตรวจสอบมีความครอบคลุมมากขึ้น สามารถระบุความเสี่ยงได้ดีขึ้น และให้ข้อมูลที่ทันต่อการตัดสินใจมากขึ้นหรือไม่ อย่างไรก็ตาม เมื่อ IA นำ AI มาใช้ ก็จำเป็นต้องมีการกำกับดูแลการใช้ AI ของตนเองด้วย ทั้งด้านการรักษาความลับของข้อมูล การทดสอบความน่าเชื่อถือของเครื่องมือ การตรวจสอบผลลัพธ์ และการเก็บหลักฐาน
บทบาทของกรรมการตรวจสอบ: จากการตั้งความคาดหวัง สู่การสร้างความพร้อมให้ Internal Audit
เมื่อบทบาทของ IA ต้องเปลี่ยนไปตามการนำ AI มาใช้ในองค์กร คำถามที่ตามมาคือ กรรมการตรวจสอบควรทำอย่างไรเพื่อสนับสนุนให้ IA สามารถปฏิบัติหน้าที่เหล่านี้ได้อย่างมีประสิทธิผล จากมุมมองของผม AC ไม่ควรเพียงเพิ่มความคาดหวังว่า IA ต้องตรวจสอบ AI ให้ได้ หรือใช้ AI ในงานตรวจสอบให้มากขึ้น แต่ต้องช่วยสร้างเงื่อนไขที่ทำให้ IA มีความพร้อมที่จะทำงานเหล่านั้นด้วย
เริ่มจาก การกำหนดความคาดหวังที่ชัดเจน และเชื่อมโยง AI เข้ากับการวางแผนงานตรวจสอบ AC ควรหารือกับหัวหน้าหน่วยงาน IA อย่างสม่ำเสมอว่าองค์กรมีการนำ AI ไปใช้ในกระบวนการใดบ้าง มีความเสี่ยงใหม่อะไรเกิดขึ้น และ Audit Plan ที่มีอยู่ครอบคลุมความเสี่ยงเหล่านั้นเพียงพอหรือไม่ โดยเฉพาะองค์กรที่มีการใช้ AI ในกระบวนการสำคัญ อาจจำเป็นต้องมีแผนพัฒนาขีดความสามารถในการตรวจสอบ AI ต่อเนื่องหลายปี ทั้งด้านความรู้ บุคลากร และวิธีการตรวจสอบ โดยจัดลำดับความสำคัญตามความเสี่ยงขององค์กร
ต่อมาคือการพัฒนาบุคลากรและความเชี่ยวชาญ เนื่องจากแต่ละองค์กรมีความพร้อมด้าน AI แตกต่างกันมาก บางองค์กรมีทีมงาน IA ที่สามารถพัฒนาเครื่องมือวิเคราะห์ข้อมูลหรือระบบ AI มาใช้ในการตรวจสอบได้เอง ขณะที่บางองค์กรยังต้องอาศัยผู้เชี่ยวชาญจากภายนอกในการตรวจสอบระบบเทคโนโลยีที่มีความซับซ้อน ทุกองค์กรจำเป็นต้องมี AI Specialist อยู่ภายในหน่วยงาน IA แต่ผู้ตรวจสอบควรมีความรู้พื้นฐานเพียงพอที่จะเข้าใจลักษณะการทำงานของ AI ความเสี่ยงที่เกี่ยวข้อง และประเด็นที่จำเป็นต้องตรวจสอบ สำหรับเรื่องที่ต้องการความเชี่ยวชาญเฉพาะทาง อาจใช้แนวทาง Co-sourcing หรือ Outsourcing รวมทั้งส่งเสริมให้ IA เรียนรู้ร่วมกับหน่วยงาน IT, Data, Cybersecurity และ Risk Management โดยต้องรักษาความเป็นอิสระในการทำหน้าที่ตรวจสอบ
การสนับสนุนเครื่องมือ งบประมาณ และการเข้าถึงข้อมูล หาก AC คาดหวังให้ IA สามารถใช้ AI วิเคราะห์ข้อมูลจำนวนมาก หรือพัฒนาไปสู่ Continuous Auditing ก็จำเป็นต้องสนับสนุนทั้งเทคโนโลยี โครงสร้างพื้นฐานด้านข้อมูล และทรัพยากรที่เหมาะสม สุดท้ายคือการเปิดโอกาสให้ IA ทดลอง เรียนรู้ และประเมินผลอย่างต่อเนื่อง เนื่องจาก AI เป็นเทคโนโลยีที่เปลี่ยนแปลงรวดเร็ว การเรียนรู้จากการปฏิบัติจริงจึงมีความสำคัญไม่น้อยกว่าการฝึกอบรม AC อาจสนับสนุนให้ IA เริ่มทดลองนำ AI มาใช้กับงานที่มีขอบเขตจำกัดและสามารถควบคุมความเสี่ยงได้ เช่น การวิเคราะห์ข้อมูลทางการเงิน การตรวจจับความผิดปกติ หรือการสรุปข้อมูลประกอบการตรวจสอบ จากนั้นจึงประเมินประโยชน์และข้อจำกัดก่อนขยายการใช้งาน
ใช้ AI ให้เป็น และตรวจ AI ให้ได้
AI กำลังสร้างการเปลี่ยนแปลงครั้งสำคัญให้กับองค์กร ทั้งในด้านโอกาสทางธุรกิจ วิธีการดำเนินงาน และลักษณะของความเสี่ยงที่ต้องบริหารจัดการ การเปลี่ยนแปลงครั้งนี้ไม่ได้กระทบเฉพาะฝ่ายบริหารหรือหน่วยงานเทคโนโลยี แต่ส่งผลโดยตรงต่อบทบาทของ Internal Audit และความคาดหวังของ Audit Committee ด้วย IA จำเป็นต้องปรับตัวในสองด้านควบคู่กัน คือ ใช้ AI ให้เป็น เพื่อยกระดับความสามารถในการตรวจสอบ และตรวจ AI ให้ได้ เพื่อให้มั่นใจว่าองค์กรนำ AI มาใช้อย่างเหมาะสมและมีระบบควบคุมความเสี่ยงที่เพียงพอ
ส่วนกรรมการตรวจสอบต้องมีบทบาทในการกำกับดูแล ตั้งความคาดหวัง และสนับสนุนให้ IA มีบุคลากร เครื่องมือ และทรัพยากรที่เหมาะสมกับความเสี่ยงที่เปลี่ยนแปลงไป ท้ายที่สุดแล้ว เป้าหมายไม่ใช่การนำ AI มาใช้ให้มากที่สุด หรือเพิ่มจำนวนงานตรวจสอบ AI ให้มากที่สุด แต่คือการทำให้องค์กรสามารถใช้ประโยชน์จาก AI ได้อย่างมั่นใจ ภายใต้การบริหารความเสี่ยงและการควบคุมภายในที่เหมาะสม
เพราะเมื่อ AI เปลี่ยนองค์กร งานตรวจสอบภายในก็จำเป็นต้องเปลี่ยนตาม และกรรมการตรวจสอบต้องช่วยให้การเปลี่ยนแปลงนั้นเกิดขึ้นได้อย่างมีประสิทธิผล

